100%



PT ESC IR
Департамент комплексного реагирования на киберугрозы экспертного центра Positive Technologies
За период с IV квартала 2025 года по III квартал 2026 года команда PT ESC IR выполнила более 140 проектов по расследованию инцидентов и ретроспективному анализу по всему миру
Пять выводов, которые следуют из этих данных:


1/5
Приложения на сетевом периметре — по-прежнему главный вектор проникновения
К поверхности атаки добавились Zimbra и TrueConf
50,8%
компрометаций
2/5
В КАЖДОМ ВТОРОМ ИНЦИДЕНТЕ ЗЛОУМЫШЛЕННИКАМ УДАЛОСЬ НАРУШИТЬ ВНУТРЕННИЕ БИЗНЕС-ПРОЦЕССЫ
Более половины инцидентов привело к недоступности части инфраструктуры или критичных сервисов
54,1%
инцидентов
3/5
ДЕЛО НЕ ТОЛЬКО В ШИФРОВАЛЬЩИКАХ
Следы APT-группировок — почти в половине организаций, на шифрование и уничтожение данных приходится 34,2%. Зачастую злоумышленников больше интересует долговременное присутствие в инфраструктуре и вывод данных из неё.
49,3%
организаций
4/5
СТОИТ БОЛЬШЕ БЕСПОКОИТЬСЯ НЕ ОБ ЭКСПЛОЙТАХ НУЛЕВОГО ДНЯ, А О "БАЗОВОЙ ГИГИЕНЕ"
Устаревшие ОС и ПО (30,0%), отсутствие двухфакторной аутентификации (25,0%), недостаточная сегментация сети (24,0%).
49,3%
организаций
5/5
КАК И РАНЬШЕ, БЫСТРО ПЕРЕВОДИМ ИНЦИДЕНТ В КОНТРОЛИРУЕМУЮ ФАЗУ
Медианное время перевода инцидента в контролируемую фазу (MTTC) составляет двое суток, а медианное время от начала расследования до завершения работ по проекту составило 4,5 дня.
2 дня
MTTC
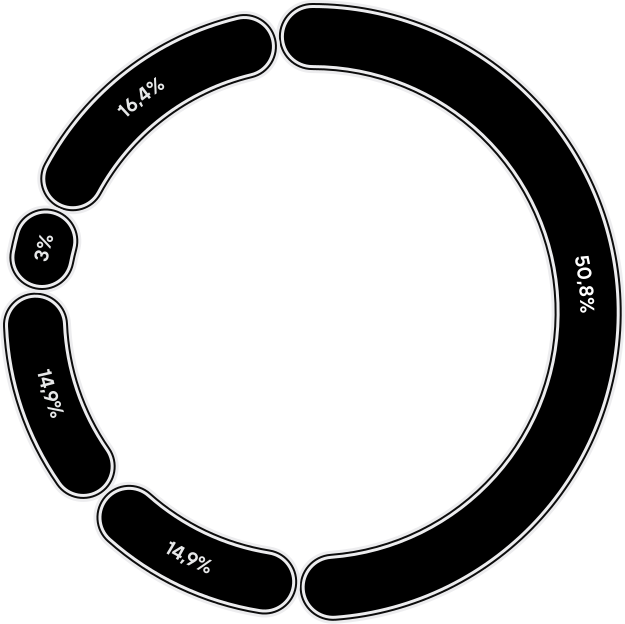
Векторы проникновения

50,8%
Доступные из интернета службы, не относящиеся к веб-сервисам
К поверхности атаки добавились Zimbra и TrueConf
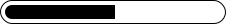
50,8%
Фишинговые электронные письма, открытые сотрудниками

16,4%
Доступные из интернета службы, не относящиеся к веб-сервисам

14,9%
Доверительные отношения (trusted relationship)
14,9%
Сетевые устройства

3,0%


Три приоритета по итогам года


Сократите и возьмите под контроль периметр — включая подрядчиков
Переведите инвентаризацию периметра в регулярный процесс, уберите с него всё лишнее. Регулярный анализ защищённости и пентест. 2FA при удалённом доступе (особенно для подрядчиков), принцип наименьших привилегий.

Начните с «базовой гигиены»
Актуальные версии ПО и ОС, SLA на устранение трендовых уязвимостей — 24 часа, сегментация сети. 60,7% эксплуатируемых уязвимостей старше двух лет. Мониторинг событий безопасности 24/7.

Действуйте на опережение
Самая долгая выявленная активность длилась почти четыре года. Отсутствие зафиксированного инцидента не означает отсутствия компрометации: ретроанализ, план реагирования и заранее определённая помощь.
Сократите и возьмите под контроль периметр — включая подрядчиков
Переведите инвентаризацию периметра в регулярный процесс, уберите с него всё лишнее. Регулярный анализ защищённости и пентест. 2FA при удалённом доступе (особенно для подрядчиков), принцип наименьших привилегий.
Начните с «базовой гигиены»
Актуальные версии ПО и ОС, SLA на устранение трендовых уязвимостей — 24 часа, сегментация сети. 60,7% эксплуатируемых уязвимостей старше двух лет. Мониторинг событий безопасности 24/7.
Действуйте на опережение
Самая долгая выявленная активность длилась почти четыре года. Отсутствие зафиксированного инцидента не означает отсутствия компрометации: ретроанализ, план реагирования и заранее определённая помощь.
Оставьте почту — пришлём полную версию отчёта
Пять выводов — только начало:
17 APT-группировок и 51 новых типа ВПО
Тактики и инструменты атакующих на каждом этапе
Разборы кейсов: TrueConf, ViPNet, атака через подрядчиков
Меры защиты для CISO, ИТ и SOC


© Positive Technologies, 2002—2026.
Лидер результативной кибербезопасности


Отчёт отправлен
Полная версия отчёта ушла на указанную почту. Если письма нет во входящих — загляните в «Спам».
Дополнительно:
Разборы группировок, нового ВПО и техник атакующих выходят каждую неделю в Telegram-канале ESCalator.